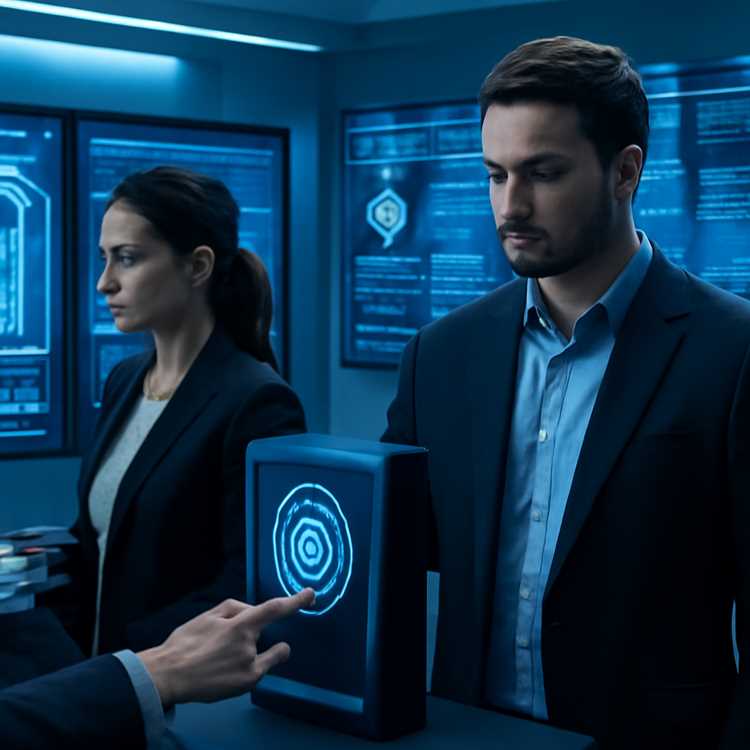
Применение многофакторной аутентификации (MFA) – лучший способ предотвратить несанкционированный доступ к информационным системам. Благодаря сочетанию нескольких методов аутентификации, таких как пароли, биометрические данные или одноразовые коды, вы значительно снизите риск взлома. В России этот подход уже активно используется в государственных структурах и крупных компаниях.
Шифрование данных становится обязательной мерой для защиты информации. Используйте современные алгоритмы шифрования, такие как AES-256, чтобы защитить как хранение, так и передачу данных. Это поможет избежать утечек и взломов. Также важно регулярно обновлять ключи шифрования и следовать рекомендациям по их безопасному хранению.
Мониторинг сетевого трафика и поведенческих аномалий способен оперативно выявлять несанкционированные действия в системе. Инструменты искусственного интеллекта и машинного обучения позволяют анализировать большие объемы данных, находить подозрительное поведение пользователей и мгновенно реагировать на угрозы. Инвестиции в такие системы охраны уже доказали свою эффективность в ряде российских организаций.
Обучение сотрудников основам безопасности информационных систем крайне важно. Регулярные тренинги и семинары помогают предотвратить ошибки, которые могут привести к утечкам данных. Повышение осведомленности о новых угрозах и методах защиты создаст культуру безопасности в компании.
Эффективные средства защиты информационных систем от несанкционированного доступа в России
Использование многофакторной аутентификации (МФА) значительно уменьшает риски несанкционированного доступа. Внедряя МФА, организации требуют подтверждения личности пользователя через несколько методов, таких как SMS-коды, биометрические данные или специальные приложения. Это делает процесс взлома аккаунтов гораздо более сложным для злоумышленников.
Шифрование данных
Шифрование информации является обязательным этапом защиты данных. При использовании алгоритмов AES и RSA, данные становятся недоступными для неавторизованных пользователей. Хранение конфиденциальных данных в зашифрованном виде обеспечивает высокий уровень безопасности и защищает данные при их передаче через общедоступные сети.
Регулярное обновление ПО
Систематическое обновление программного обеспечения и операционных систем также играет важную роль в безопасности информационных систем. Новые версии ПО часто включают исправления уязвимостей, которые могут быть использованы хакерами. Проводите аудит и обновляйте программное обеспечение регулярно для предотвращения атак и обеспечения целостности системы.
Наконец, обучение персонала основам кибербезопасности помогает создать устойчивую защиту от внутренних угроз. Сотрудники должны знать о распространенных методах социальной инженерии и основах безопасного поведения в сети. Повышение осведомленности сотрудников минимизирует риски случайного раскрытия конфиденциальной информации и способствует созданию защищенной корпоративной среды.
Актуальные угрозы безопасности информационных систем
Логические атаки становятся частым методом взлома. Хакеры используют фишинг для получения доступа к чувствительной информации. Рекомендуется внедрять многофакторную аутентификацию, чтобы снизить риск несанкционированного доступа.
Вторичная угрозой являются вирусы и вредоносные программы. Часто они проникают через недостоверные ссылки или вложения в почте. Антивирусные решения должны регулярно обновляться, чтобы защищать систему от новых угроз.
- Используйте проверенные источники для загрузки программ.
- Обучайте сотрудников безопасности в работе с электронной почтой.
Одной из главных проблем можно назвать утечку данных. Часто это происходит из-за недостаточной защиты конфиденциальной информации. Регулярные audit’ы систем помогут выявить уязвимости.
Злоумышленники нередко используют атаки типа DDoS для перегрузки серверов. Это создает сбои в работе сети и может привести к потере пользователей. Установка решений для смягчения таких атак значительно повысит стабильность системы.
- Настройка систем обнаружения угроз.
- Регулярный мониторинг сетевого трафика.
Рansomware – это другой вид угрозы, когда данные шифруются, а доступ к ним блокируется. Важно регулярно создавать резервные копии данных и хранить их на отдельных носителях.
Кибершпионаж также угрожает защищенным информационным системам. Организации должны применять шифрование данных и защищенные каналы связи для предотвращения утечек информации о себе или клиентах.