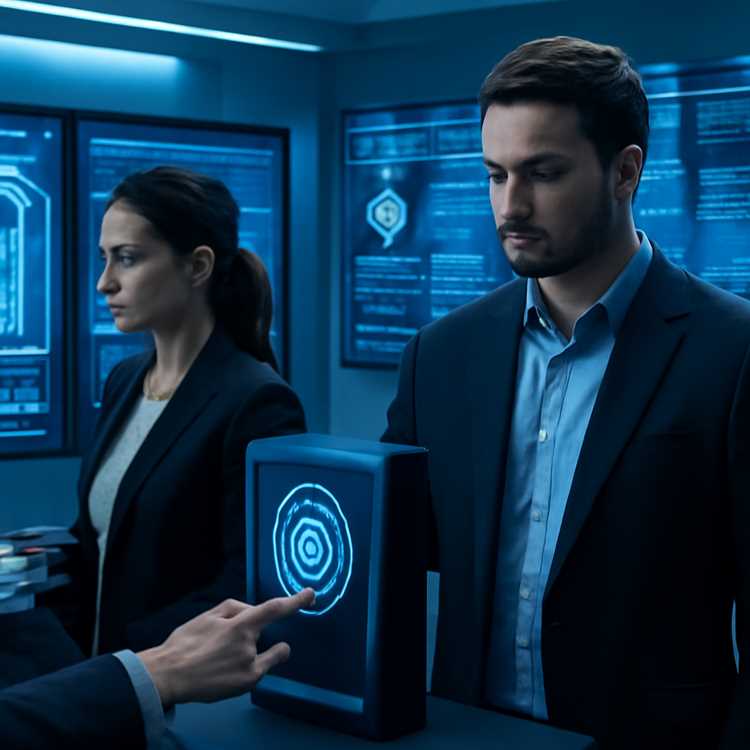
Рекомендуется начинать с использования многофакторной аутентификации для повышения безопасности доступа к данным. Эта мера значительно снижает риск несанкционированного входа, даже если пароль будет скомпрометирован. Учитывая, что современные кибератаки становятся все более изощренными, применение такого подхода обеспечивает дополнительную защиту от угроз.
Обязательно проводите регулярные аудиты безопасности и оценки уязвимостей. Это позволит выявить слабые места в системе и своевременно их устранить. Использование программного обеспечения для анализа уязвимостей увеличит шансы на предохранение от инцидентов, связанных с утечкой информации.
Шифрование данных – еще одна основа для защиты информации. Защитите конфиденциальную информацию как в состоянии покоя, так и во время передачи. Это предотвратит доступ к данным даже в случае их перехвата злоумышленниками.
Не забывайте о важности обучения сотрудников. Регулярные тренинги по безопасности помогут повышать осведомленность о возможных угрозах и предотвратить ошибки, ведущие к компрометации информации. Повышайте бдительность команды, предоставляя информацию о современных методах атак и принципах безопасного поведения.
Наличие четкой политики управления данными и контроля доступа позволяет минимизировать риск утечек. Установление ролей и прав доступа помогает гарантировать, что только авторизованные лица могут работать с конфиденциальной информацией.
Защита информации от несанкционированного доступа: ключевые аспекты и стратегии
Регулярные обновления программного обеспечения – один из основных шагов к защите данных. Устаревшие версии программ могут содержать уязвимости, которые легко использовать злоумышленникам. Убедитесь, что все системы и приложения получают своевременные патчи и обновления. Автоматизируйте этот процесс, чтобы упростить управление и снизить вероятность ошибок. Не забывайте о проверке безопасности сторонних программ и библиотек.
Парольная политика также играет важную роль в защите информации. Рекомендовано использовать длинные и сложные пароли, состоящие из букв, цифр и специальных символов. Регулярно меняйте пароли и используйте двухфакторную аутентификацию для критически важных аккаунтов. Это создаст дополнительный уровень защиты и уменьшит шансы на несанкционированный доступ к информации.
Обучение сотрудников основам безопасности может значительно снизить риски. Проведите регулярные тренинги по распознаванию фишинга и другим киберугрозам. Важно сделать так, чтобы все работники понимали, как правильно обрабатывать и хранить информацию. Создание культуры безопасности в команде может защитить организацию от потенциальных угроз извне.
Средства управления доступом к данным
Для управления доступом к данным применяйте многоуровневую архитектуру, включающую как физические, так и программные решения. Основные технологии: системы управления доступом (СУД), двухфакторная аутентификация (2FA) и шифрование данных. Реализуйте СУД для контроля прав пользователей на уровне программного обеспечения или файловой системы. Используйте шифрование для защиты данных как в покое, так и в транзите, чтобы минимизировать риски утечек информации.
Методы аутентификации
- Парольные политики: устанавливайте строгие правила для создания паролей и их регулярной смены.
- Дополнительные факторы: используйте мобильные приложения или токены для подтверждения личности пользователей.
Мониторинг и аудит доступа
Регулярно проводите аудит прав доступа и отслеживайте действия пользователей. Это позволит выявить подозрительные активности и предотвратить несанкционированные действия. Настройте уведомления о любых изменениях в правах доступа и сейфах данных, чтобы поддерживать актуальность информации о том, кто и когда получает доступ к чувствительным данным.